Betrugsmaschen, Cyberangriffe, Best Practices: was Ihre Mitarbeitenden wissen müssen, in wenigen Zeilen.
Ransomware-Angriff auf ein Waadtländer Unternehmen für Sicherheitssysteme: Gebäudepläne, Kamerastandorte und Zugangsdaten werden im Darknet zum Kauf angeboten.
Artikel lesen
Der Bundesrat hat das VBS beauftragt, bis Juni 2027 ein Bundesgesetz über die Cybersicherheit auszuarbeiten – nach dem Vorbild des Cyber Resilience Act der EU.
Artikel lesen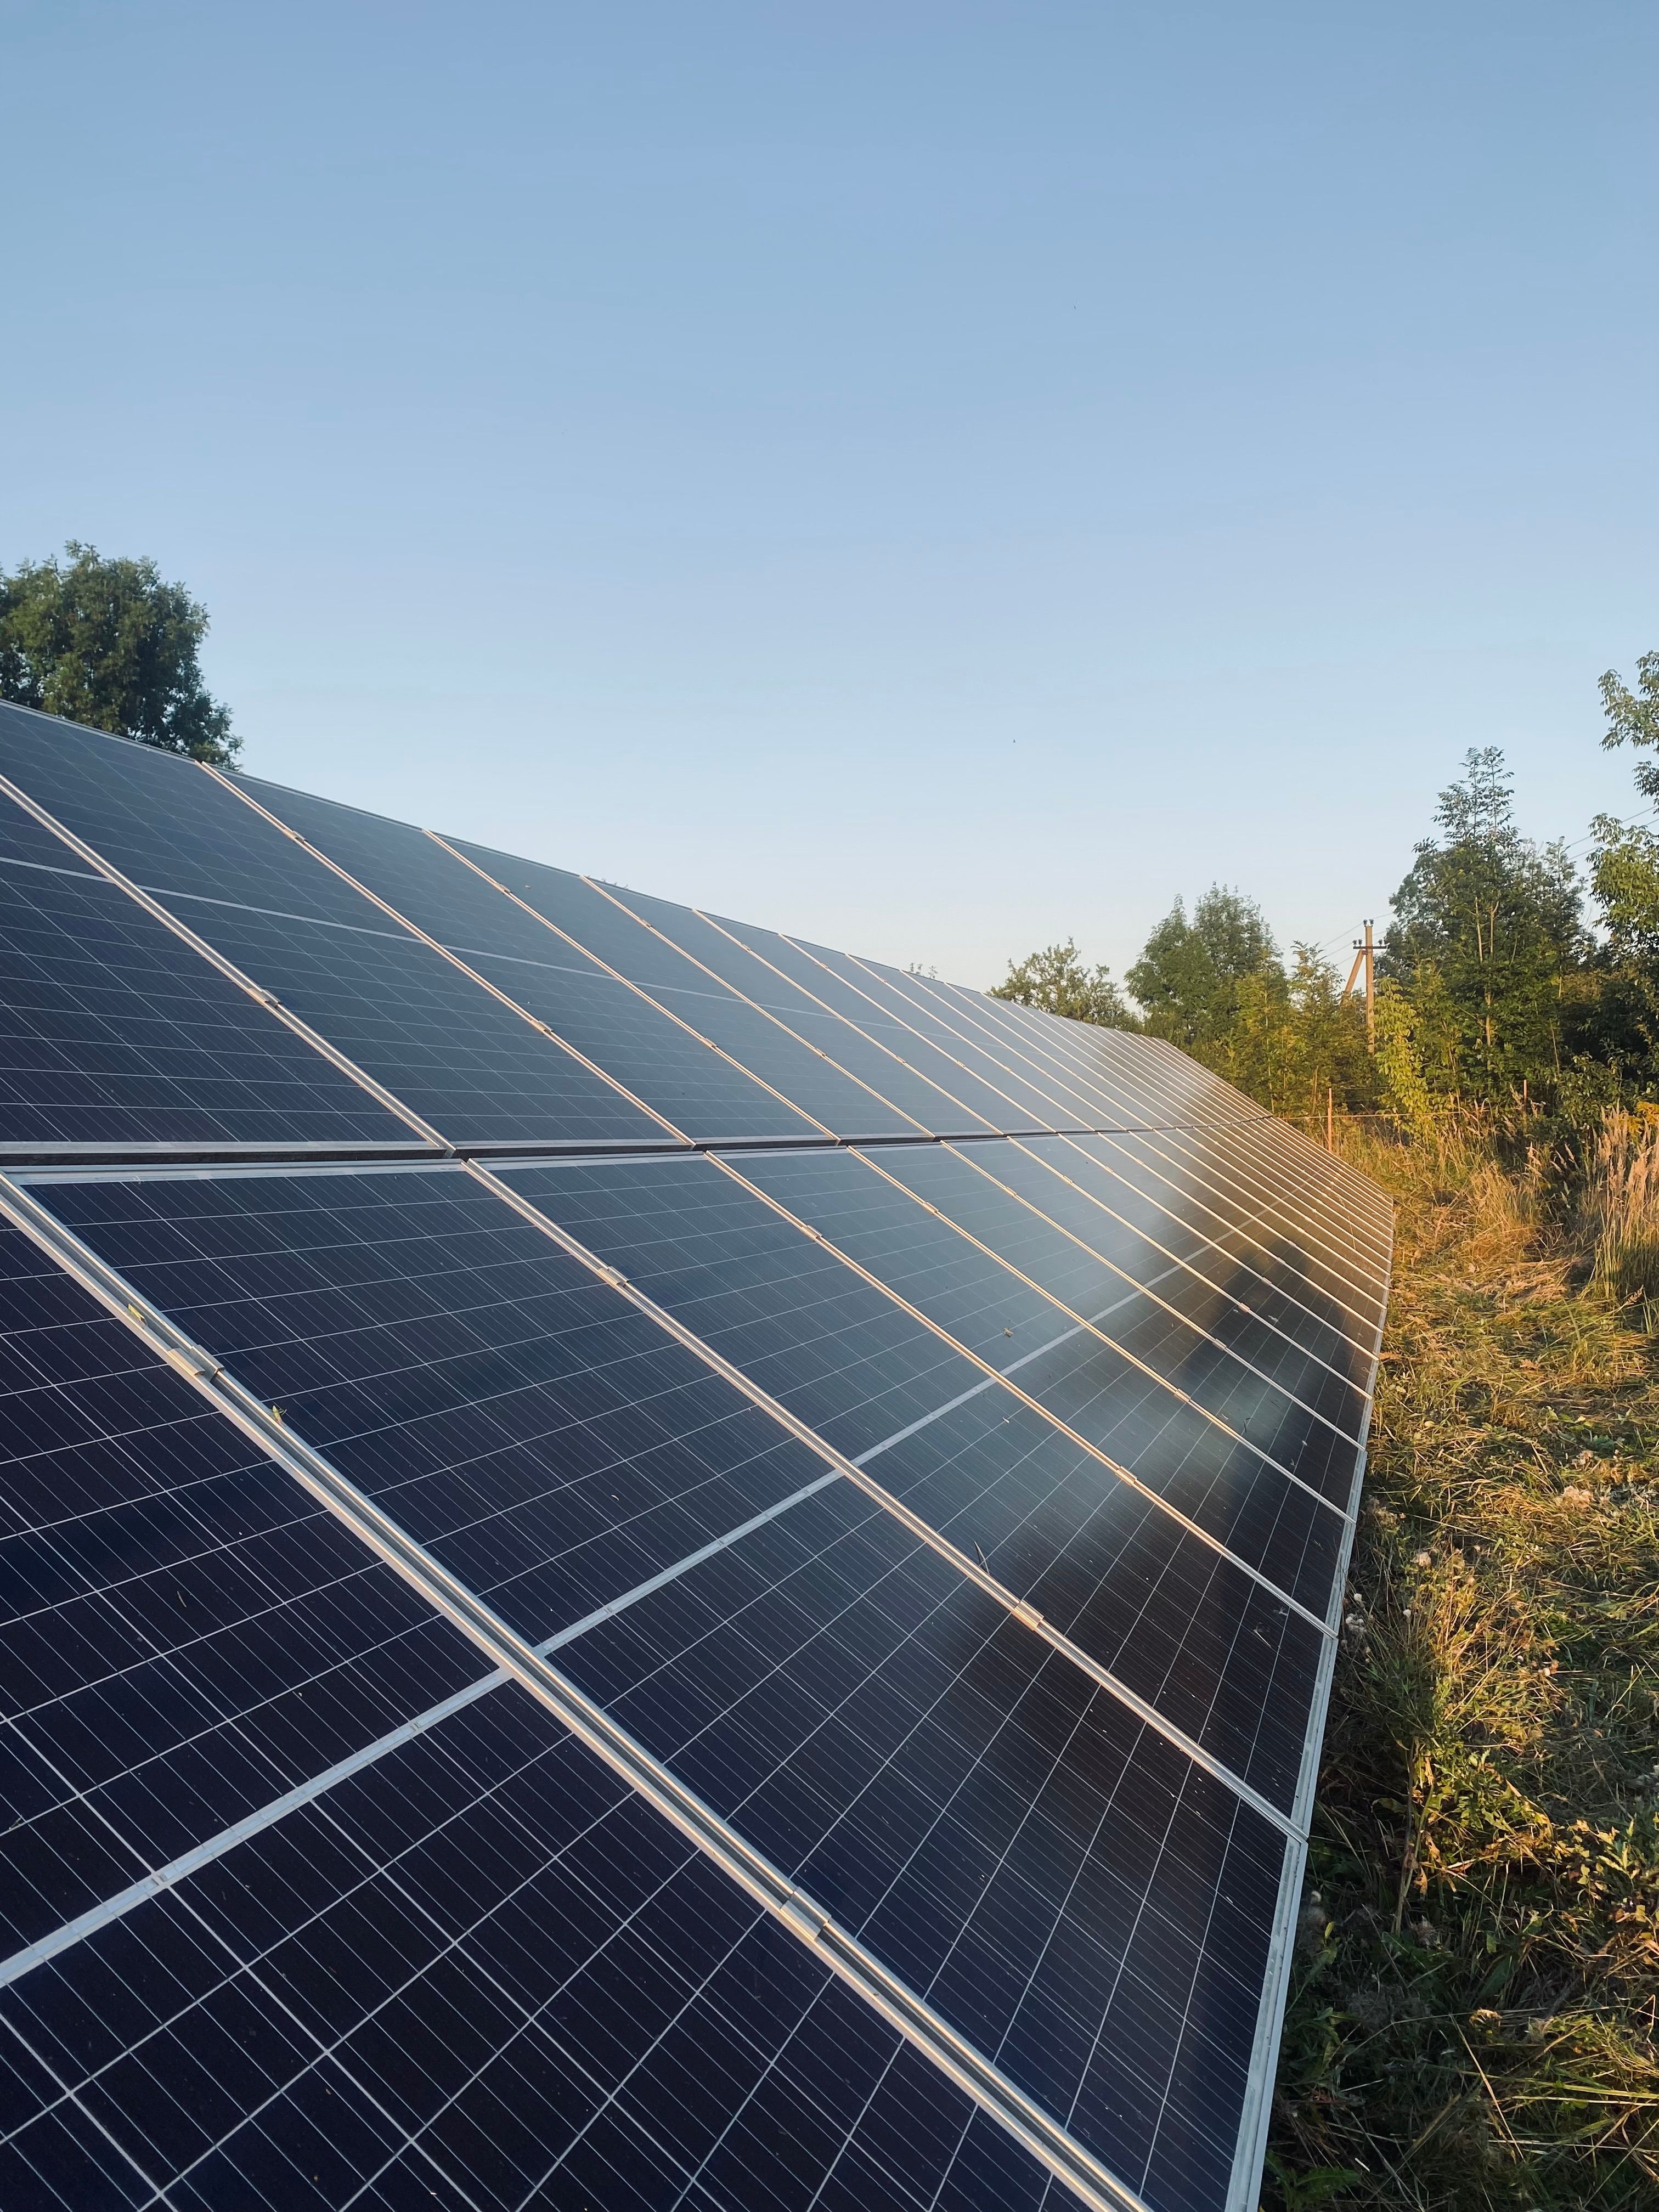
Mehr als 50 Sicherheitslücken, davon 7 kritische, bei 11 in der Schweiz verbreiteten Solargeräten: Das NTC zeigt, dass ein gleichzeitiger Angriff auf mehrere Anlagen das Stromnetz treffen könnte.
Artikel lesen
Wiederverwendete Passwörter, verspätete Updates, keine Zwei-Faktor-Authentifizierung: KMU bieten Cyberkriminellen leichte Einfallstore. Schon wenige einfache Massnahmen machen einen echten Unterschied.
Artikel lesen
Im ersten Halbjahr 2026 hat das BACS 27’128 Meldungen registriert: eine rückläufige Zahl, aber eine Bedrohung, die durch KI glaubwürdiger und gezielter wird.
Artikel lesen
1’489 Cyberangriffe pro Woche in der Schweiz im Juli 2026, also 35 % mehr innert eines Jahres, während Ransomware-Angriffe weltweit um 87 % in die Höhe schnellen.
Artikel lesen
Zahlen beendet den Angriff nicht: Fast 37 % der Unternehmen, die einer Ransomware-Forderung nachgegeben haben, werden danach erneut erpresst.
Artikel lesen
Die Demonstration Ghostcommit zeigt, dass ein harmloses Bild Anweisungen verbergen kann, die einen KI-Assistenten zur Preisgabe sensibler Informationen bringen.
Artikel lesen
Meta deaktiviert die Kamera seiner smarten Brillen, wenn die Aufnahmeleuchte abgedeckt ist, während andere auf eine kontinuierliche Analyse durch KI setzen.
Artikel lesen
Laut einer Studie von WatchGuard nutzen 64 % der Mitarbeitenden KI-Tools, die ihr Unternehmen nicht freigegeben hat, ausserhalb der Kontrolle der IT-Teams.
Artikel lesen
Alibaba verbannt Claude Code aus seinen internen Netzwerken: Selbst die beliebtesten KI-Lösungen müssen geprüft und mit Vorsicht eingesetzt werden.
Artikel lesen
Über die Tools hinaus erinnern die jüngsten Datenlecks in der Schweiz daran, wie dringend eine Cybersicherheitskultur aufgebaut und Mitarbeitende geschult werden müssen.
Artikel lesen
Blick hinter die Kulissen: wie Awareness Expert seit zehn Jahren die Sensibilisierungs-Roadmaps steuert, mit denen es seine Kunden langfristig begleitet.
Artikel lesen
Der Bundesrat verzichtet auf eine eigene Hotline für Opfer von Cyberkriminalität, da er die bestehenden kantonalen Angebote für ausreichend hält.
Artikel lesen
Gefälschte Ticket-Websites und allzu verlockende VIP-Angebote: Betrüger nutzen die Begeisterung für die Fussball-WM 2026 bereits aus.
Artikel lesen
Die FINMA warnt: 42 % der Schweizer Banken haben angesichts KI-gestützter Betrugsmaschen keine Richtlinie gegen digitalen Betrug.
Artikel lesen
Die Bildungsplattform Canvas wurde mitten in der Prüfungszeit von ShinyHunters gehackt: Kurse blockiert und Terabytes an Daten gestohlen.
Artikel lesen
Ein Mikrochip schützt Herzschrittmacher und Insulinpumpen vor künftigen Quantenbedrohungen, ohne ihre Laufzeit zu verkürzen.
Artikel lesen
KMU sind oft weniger geschützt und stehen an vorderster Front: Teams zu schulen und Systeme aktuell zu halten, bleibt die beste Verteidigung.
Artikel lesen
Täuschend echte gefälschte Serafe-E-Mails kursieren in der Schweiz: Prüfen Sie den Absender und geben Sie nie überstürzt Informationen weiter.
Artikel lesen
Gefälschte Stellenangebote und Firmenwebsites: Die Schweizer Behörden warnen Bewerbende vor einem schwer erkennbaren Betrug.
Artikel lesen
Das Tool DarkSword stiehlt Nachrichten, Fotos und Zugangsdaten von iPhones mit iOS 18 über präparierte Webseiten, ohne jedes Zutun der Nutzer.
Artikel lesen
Die EPFL warnt: Quanteninformatik bedroht unsere Verschlüsselung ab 2030–2040, die Migration zu resistenten Algorithmen muss sofort beginnen.
Artikel lesen
Tastaturen, Headsets und Webcams: über 60 Schwachstellen in Büro-Zubehör entdeckt, das in die eigene Sicherheitsstrategie gehört.
Artikel lesen
Digitale Souveränität: Statt völliger Autonomie muss sich die Schweiz in Nischen wie Quantenkryptografie und KI durchsetzen.
Artikel lesen
Die geopolitische Fragmentierung verändert die Cyberbedrohung: weniger laute Angriffe, mehr unauffällige Eindringversuche und anhaltender Druck.
Artikel lesen
In zehn Monaten wurden dem BACS seit Einführung der Meldepflicht 264 Cyberangriffe gemeldet: Datendiebstahl und Malware führen die Liste an.
Artikel lesen
Über 1’100 Angriffe pro Woche und ein Plus von 6 % in einem Jahr: Der Bericht von Check Point verweist auf den massiven KI-Einsatz der Angreifer in der Schweiz.
Artikel lesen
Olympische Winterspiele 2026 in Mailand-Cortina: Ticketing, Verkehr und Übertragungen im Visier von Spionen, Hacktivisten und KI-gestützten Deepfakes.
Artikel lesen
Gefälschte Stornierungsmails und ein präparierter Bluescreen: Eine Booking-Betrugsmasche bringt Hotelpersonal dazu, unwissentlich einen Trojaner zu installieren.
Artikel lesen
Hochgradig gezieltes Phishing und KI-gestützte Deepfakes: die neuen Reflexe für 2026, um Identitäten, Zugänge und Daten zu schützen.
Artikel lesen
Festtage: Weniger Wachsamkeit und Spitzen im E-Mail-Verkehr machen das Postfach zum Phishing-Ziel Nr. 1, ein paar Reflexe genügen zum Schutz.
Artikel lesen
Anthropic enthüllt, dass eine KI einen Cyberangriff fast allein von A bis Z durchgeführt hat: ein Wendepunkt, der die Bedrohungslage umwälzt.
Artikel lesen
Gefälschte Websites, zu schöne Angebote und missbrauchte Marken: fünf Reflexe gegen die Betrugsmaschen, die an jedem Black Friday explodieren.
Artikel lesen
Die App Alertswiss verbreitet neu gezielte Warnungen zur Cybersicherheit, mit einfachen Tipps, um bei Angriffen rasch zu reagieren.
Artikel lesen
Microsoft wird die Daten von Microsoft 365 Copilot bis 2026 lokal in der Schweiz verarbeiten, ein Schritt zu mehr digitaler Souveränität.
Artikel lesen
Fast jedes zweite Schweizer KMU war bereits betroffen: Cybersicherheit wird zur Voraussetzung für den Marktzugang und zum Wettbewerbsfaktor.
Artikel lesen
Falsche Twint-Zahlungsaufforderungen am frühen Morgen: So durchschauen Sie diese unauffällige, aber äusserst wirksame Betrugsmasche.
Artikel lesen
Ein Leck bei einem Drittanbieter legt 70’000 Ausweisfotos von Discord-Nutzern offen und erinnert an die Gefahren von Outsourcing-Risiken.
Artikel lesen
Nur 6 % der Schweizerinnen und Schweizer wissen, welche Vorsichtsmassnahmen bei der Arbeit mit KI nötig sind: Eine Studie warnt vor einem Rückstand bei der digitalen Sicherheit.
Artikel lesen
Von der Ransomware Akira lahmgelegt, läuft das Westschweizer KMU Bugnard SA nur noch auf Sparflamme und weigert sich, ein Lösegeld von mehreren hunderttausend Dollar zu zahlen.
Artikel lesen
Ein Gratisspiel auf Steam verbarg eine Malware, die fast 150’000 Dollar in Kryptowährungen erbeutete: Selbst renommierte Plattformen werden missbraucht.
Artikel lesen
Die Lücke ShadowLeak ermöglichte es, über ChatGPT ohne einen einzigen Klick Gmail-Daten abzuziehen, und zeigt, wie verwundbar autonome KI-Agenten sind.
Artikel lesen
In der Westschweiz sind gefälschte Mobilfunkantennen im Einsatz, die Kommunikation abfangen und per SMS falsche Bussen verbreiten.
Artikel lesen
MFA, Backups und Schulung der Mitarbeitenden: Der Kanton Waadt schlägt sieben konkrete Massnahmen vor, um Gemeinden und kleine Unternehmen abzusichern.
Artikel lesen
Die EU-Richtlinie NIS2 stellt neue Anforderungen an die Cybersicherheit: Warum sich Schweizer Unternehmen, die mit der EU zusammenarbeiten, daran ausrichten müssen.
Artikel lesen
Zehntausende Passscans aus italienischen Hotels wurden gestohlen und im Dark Web weiterverkauft: Die Hotellerie wird zur Zielscheibe.
Artikel lesen
Ein britischer Student, zu sieben Jahren Haft verurteilt, hatte über gefälschte Schweizer E-Banking-Seiten 2,4 Millionen Franken erbeutet.
Artikel lesen
Forschende decken Schwachstellen im Thermomix TM5 auf: Selbst unsere vernetzten Alltagsgeräte können Hackern als Einfallstor dienen.
Artikel lesen
Eine Studie von Sophos und Ipsos bestätigt: Cybersicherheit ist heute eine strategische Priorität, fest verankert in der Governance der Führungskräfte im DACH-Raum.
Artikel lesen
Angesichts einer Zunahme der Cyberbedrohungen um 28 % setzt die Schweiz auf das BACS und seine ethischen Hacker, um Angriffe vorauszusehen und abzuwehren.
Artikel lesen
Lösegelder, Zufriedenheitsumfragen und industrialisierte Methoden: Ein Experte schildert, wie sich die Cyberkriminalität wie ein Unternehmen organisiert hat.
Artikel lesen
Die Stiftung Radix im Visier der Gruppe Sarcoma: Gestohlene Daten wurden im Darknet veröffentlicht, möglicherweise sind auch Bundesstellen betroffen.
Artikel lesen
KI, technologische Souveränität und Health Tech: VIVA Technology 2025 bricht Rekorde und zeichnet die digitalen Ambitionen Europas.
Artikel lesen
Jede zweite Schweizer Gemeinde fühlt sich schlecht auf Cyberbedrohungen vorbereitet: Inventare, Richtlinien und Notfallpläne fehlen allzu oft.
Artikel lesen
Manipulationsverdacht bei der Eurovision-Abstimmung: ein Lehrstück über Vertrauen, Transparenz und die Governance digitaler Systeme.
Artikel lesen
Gehackte SwissPass-Konten und ohne Wissen der Opfer gekaufte Billette: Auch Privatpersonen sind im Visier, daher ist die Zwei-Faktor-Authentifizierung so wichtig.
Artikel lesen
Fast 63’000 gemeldete Cyberangriffe in der Schweiz im Jahr 2024, getrieben von falschen Behördenanrufen und einer Flut betrügerischer Gewinnspiele.
Artikel lesen
Jede sechste Person in der Schweiz war bereits von Bankkartenbetrug betroffen: ein Phänomen, das das Ausmass von Finanzbetrug vor Augen führt.
Artikel lesen
Zwischen Referendum und Misstrauen beim Datenschutz: Das Projekt einer staatlichen Schweizer E-ID bündelt die Spannungen.
Artikel lesen
Jede zehnte PIN lautet noch immer 1234: Warum solche vorhersehbaren Codes Sie gefährden und wie Sie wirklich sichere Kombinationen wählen.
Artikel lesen
Der Kanton Bern verabschiedet einstimmig das ICSG, ein ambitioniertes Gesetz, das rechtliche Lücken in der Cybersicherheit schliesst und Daten und Institutionen schützt.
Artikel lesen
Gefälschte Zahlungslinks und geklonte Bank-Oberflächen: Betrugsfälle bei Kleinanzeigen haben sich innert eines Jahres verfünffacht.
Artikel lesen
Die Schweiz bildet hervorragende Talente in der Cybersicherheit aus, doch mangels lokaler Finanzierung landen ihre vielversprechenden Start-ups bei ausländischen Konzernen.
Artikel lesen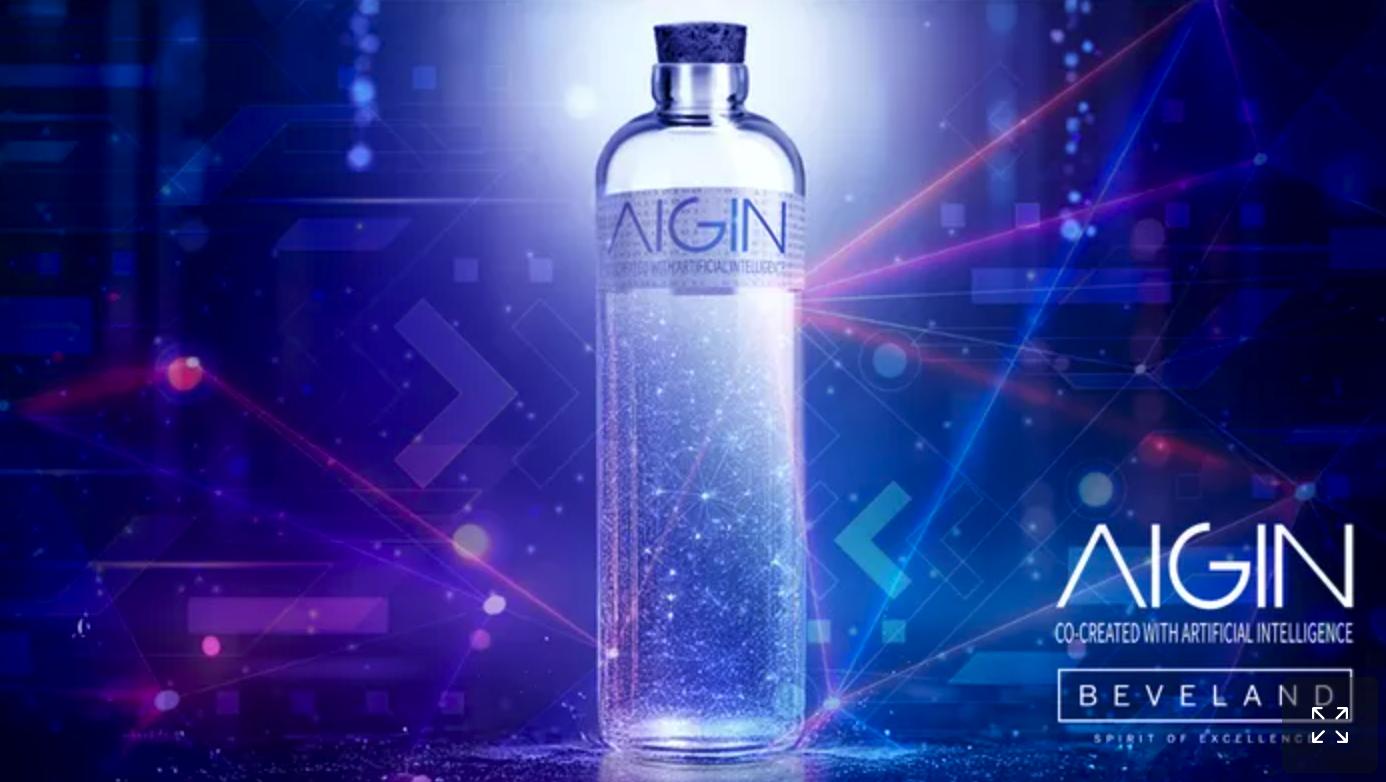
Beveland Distillers lanciert AIGIN, den ersten von einer KI entwickelten Gin: eine kreative Meisterleistung, die Fragen zur Zukunft des Handwerks aufwirft.
Artikel lesen
Eine Umfrage von Suissedigital zeigt den Rückstand der Schweizer KMU in der Cybersicherheit: Risikomanagement und Reaktion auf Angriffe müssen gestärkt werden.
Artikel lesen
Ab April 2025 müssen Unternehmen jeden Cyberangriff innert 24 Stunden dem BACS melden, ab Oktober sind Bussen vorgesehen.
Artikel lesen
Die Ransomware Medusa greift Gmail- und Outlook-Postfächer an und bedroht über präparierte E-Mails das Gesundheitswesen, die Bildung und den Technologiesektor.
Artikel lesen
Washington setzt seine offensiven Cyberoperationen gegen Russland aus: ein Entscheid, der Fragen aufwirft, während sich die Angriffe von APT44 häufen.
Artikel lesen
Vorgetäuschter Chef und gefälschte Zahlungsaufträge: Ein Walliser Unternehmen verliert durch CEO-Fraud Hunderttausende Franken.
Artikel lesen
Awareness Expert nimmt am Swiss IT Forum(s) 2023 im Palexpo Genf teil: Begegnungen und Austausch rund um die Sensibilisierung für Cybersicherheit.
Artikel lesen
Das DataBreach-Portal zur Meldung von Datenschutzverletzungen geht in Betrieb: ein neues Compliance-Instrument für Schweizer Organisationen.
Artikel lesenVersuchen Sie ein anderes Stichwort oder setzen Sie die Filter zurück.
Ihre Mitarbeitenden können lernen, diese Bedrohungen zu erkennen: kurze Schulungen, Phishing-Simulationen.
Wir verwenden Cookies, um die Nutzung der Website und die Wirkung unserer Kampagnen zu messen. Mehr erfahren